

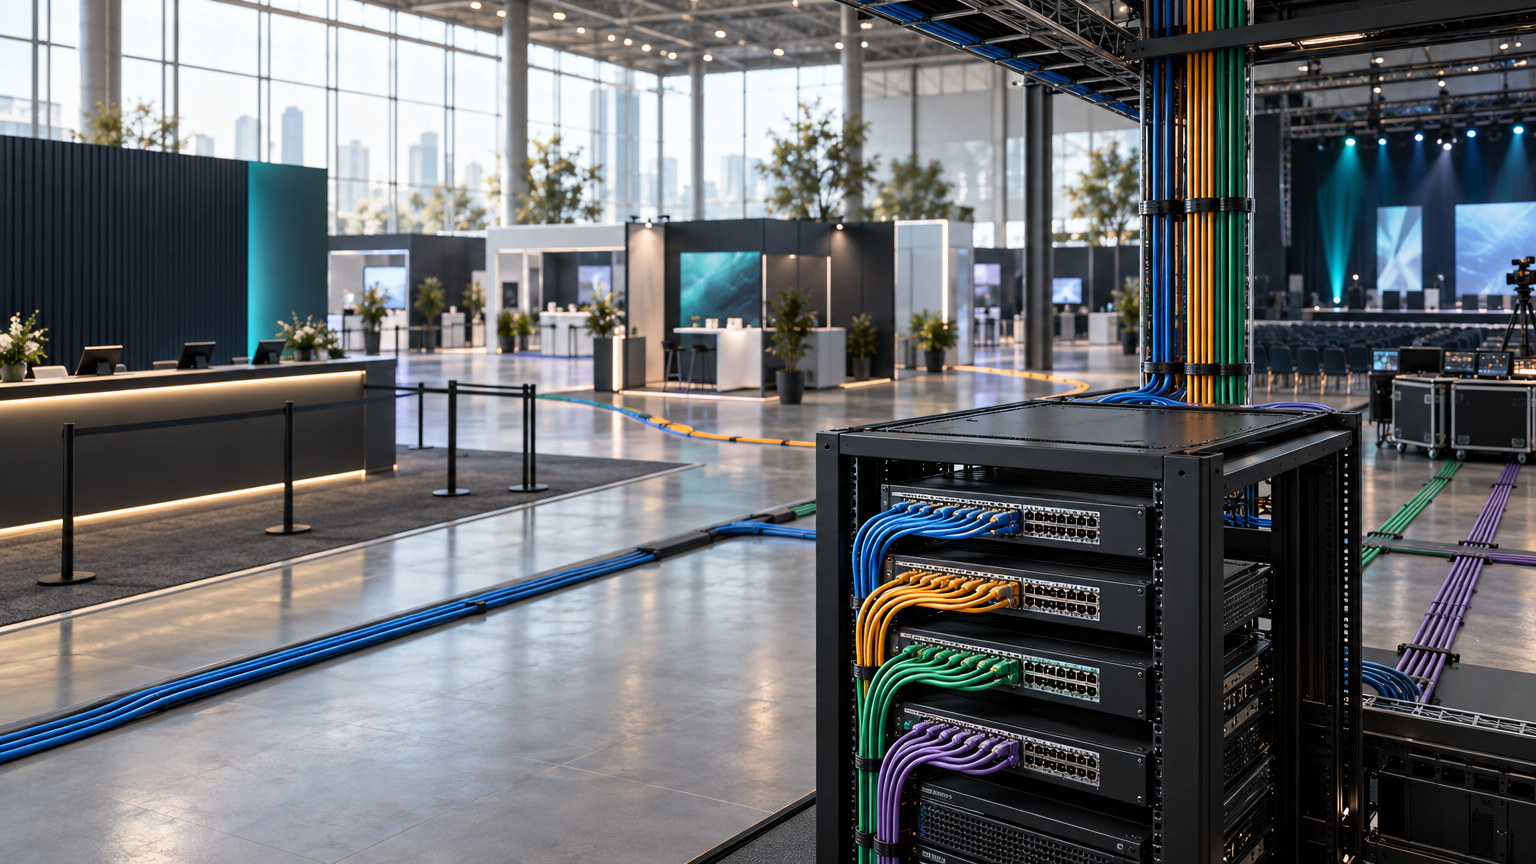
Pour un salon professionnel, créer des VLAN séparés est généralement la bonne approche : on isole au minimum les visiteurs, les exposants, l’organisation, les équipements métier comme les caisses ou badges, et l’administration technique. Cette séparation réduit les risques de circulation non maîtrisée entre appareils, protège les usages critiques et simplifie le diagnostic lors d’un incident. L’objectif n’est pas de multiplier les réseaux sans raison, mais d’associer chaque usage à un niveau de confiance clair.
À quoi sert un VLAN sur un salon professionnel ?
Un VLAN est un réseau logique créé à l’intérieur d’une même infrastructure physique. Concrètement, les bornes Wi-Fi, switches et routeurs peuvent être installés sur le même site, mais les appareils connectés ne se retrouvent pas tous dans le même espace réseau.
Cette distinction est essentielle sur un salon. Un ordinateur d’exposant, un terminal de paiement, une tablette de contrôle d’accès et le smartphone d’un visiteur n’ont ni les mêmes besoins, ni le même niveau de confiance, ni les mêmes conséquences en cas de coupure.
L’ANSSI recommande de raisonner par zones regroupant des systèmes aux besoins de sécurité homogènes. Ces zones peuvent s’appuyer sur des VLAN, des sous-réseaux IP dédiés et des règles de filtrage entre elles.
Sur le terrain, on évite ainsi le réseau « à plat », dans lequel chaque appareil connecté peut potentiellement détecter, solliciter ou perturber les autres. C’est une mesure de sécurité, mais aussi une méthode d’exploitation beaucoup plus lisible pour les équipes techniques.
Quels réseaux faut-il séparer pour un salon ?
On ne conseille pas forcément un VLAN par stand. Cette solution devient vite difficile à administrer, surtout lorsque plusieurs dizaines d’exposants arrivent, repartent ou changent leurs besoins à la dernière minute. On privilégie plutôt une segmentation par fonction et par niveau de criticité.
- 🟢 VLAN visiteurs : accès Internet uniquement, sans visibilité entre les appareils connectés et sans accès aux outils de l’organisation.
- 🔵 VLAN exposants : accès professionnel pour les démonstrations, outils cloud, VPN ou besoins annoncés. Il reste isolé du réseau interne de l’organisateur.
- 🟠 VLAN organisation : réservé à l’accueil, la billetterie, les badges, les imprimantes, les postes de coordination et les outils de gestion.
- 🔴 VLAN paiement et équipements métier : dédié aux caisses, terminaux, solutions cashless, scanners ou matériels nécessitant une stabilité renforcée.
- 🟣 VLAN production : pour la régie audiovisuelle, le streaming, la téléphonie opérationnelle, les consoles ou les flux techniques.
- ⚫ VLAN administration : invisible pour les utilisateurs, réservé aux switches, bornes, pare-feu, contrôleurs et outils de supervision.
Selon la taille du salon, on peut regrouper certains usages. Sur un événement simple, le réseau production et le réseau organisation peuvent être séparés par des règles strictes au sein d’une architecture plus compacte. En revanche, le réseau visiteurs et l’administration réseau ne doivent pas être confondus.
Pourquoi isoler les terminaux de paiement, la caisse et la régie ?
Les paiements et les services métier sont des flux prioritaires. Une démonstration vidéo qui consomme fortement la connexion ou un grand nombre de visiteurs connectés ne doit pas empêcher un terminal d’encaisser, une borne d’imprimer un badge ou une régie d’envoyer son flux.
Le principe est aussi reconnu dans l’écosystème des paiements. Le PCI Security Standards Council indique que, sans segmentation adéquate, l’ensemble du réseau peut être considéré comme inclus dans le périmètre des systèmes concernés par les données de paiement. Une isolation effective permet donc de limiter les chemins d’accès inutiles vers les équipements sensibles.
Attention : un VLAN ne protège pas seul. Il faut compléter la séparation par des règles de pare-feu. Par défaut, on bloque les communications entre VLAN, puis on autorise uniquement les flux nécessaires. Par exemple, un terminal peut avoir besoin de joindre Internet ou une plateforme de paiement, mais n’a aucune raison d’accéder à un PC exposant ou à l’interface d’administration d’une borne Wi-Fi.
Pour les salons avec streaming, sonorisation connectée ou diffusion vidéo, on prévoit aussi une priorité adaptée. Le débit montant, la stabilité et la latence comptent souvent davantage qu’un très haut débit théorique sur le réseau visiteurs.
Quelles règles de sécurité appliquer entre les VLAN ?
La règle la plus simple est la suivante : tout ce qui n’est pas explicitement utile doit être interdit. Cette logique évite de laisser des échanges ouverts par confort de configuration, puis oubliés après le montage.
- 🟢 Bloquer les échanges directs entre appareils du Wi-Fi visiteurs.
- 🔵 Interdire tout accès des exposants aux postes de l’accueil, aux imprimantes de l’organisation et aux outils internes.
- 🟠 Autoriser les flux organisation uniquement vers les logiciels, imprimantes et services réellement utilisés.
- 🔴 Limiter les équipements de paiement aux destinations indispensables, en respectant les prérequis du prestataire de paiement.
- 🟣 Réserver les accès d’administration à des postes identifiés, avec des identifiants distincts et une authentification renforcée.
- ⚫ Prévoir une journalisation des connexions, modifications et alertes pour pouvoir enquêter rapidement en cas d’incident.
Pour le Wi-Fi ouvert au public, il faut également anticiper la gestion des données de connexion. La CNIL, 2024, rappelle que certaines données techniques liées à la connexion doivent être conservées pendant 1 an. Les données relatives à la sécurité peuvent, elles, être conservées pendant 3 mois maximum. Le portail captif, les mentions d’information et les habilitations d’accès doivent donc être pensés avant l’ouverture, pas au moment où les visiteurs arrivent.
Quelles informations transmettre au prestataire réseau avant le montage ?
Une architecture VLAN efficace commence par un recensement précis des usages. Le prestataire ne peut pas deviner qu’un exposant utilise un VPN restrictif, qu’une régie nécessite un débit montant dédié ou qu’une caisse doit être opérationnelle dès l’ouverture des portes.
- 🟢 Le plan du site, les halls, les stands, les zones extérieures et les locaux techniques disponibles.
- 🔵 Le nombre d’exposants attendus et ceux qui demandent une prise filaire, une IP fixe, un VPN ou un service à haute disponibilité.
- 🟠 Les flux métier : billetterie, contrôle d’accès, caisse, cashless, impression, CRM, téléphonie et vidéosurveillance.
- 🟣 Les usages de production : streaming, régie, visioconférence, écrans connectés, démonstrations industrielles ou contenus audiovisuels.
- 🔴 Les horaires de montage, de tests, d’ouverture au public et de démontage, ainsi que les contacts décisionnaires sur place.
- ⚫ Le lien Internet disponible, les éventuelles contraintes du lieu et le plan de secours souhaité en 4G, 5G, fibre ou satellite.
Chez Datanaute, entreprise de télécommunications basée à Sargé-lès-Le Mans, on intervient sur des infrastructures réseau temporaires où l’enjeu est autant l’architecture que la préparation. Une connexion de secours, par exemple via une solution 4G ou 5G, n’est utile que si les services à maintenir en priorité sont clairement définis : paiement, accueil, supervision, téléphonie ou régie.
« Pour un salon, on ne dimensionne pas un réseau sur le nombre de personnes présentes, mais sur les usages qui ne doivent jamais s’arrêter : encaissement, accueil, démonstrations, communication des équipes et diffusion. »
Datanaute
Comment vérifier que la séparation réseau fonctionne avant l’ouverture ?
La recette ne consiste pas seulement à vérifier qu’un appareil se connecte au Wi-Fi. On teste des scénarios réels, depuis les emplacements les plus éloignés et dans les zones où la densité d’utilisateurs sera forte.
On vérifie qu’un visiteur atteint Internet sans voir les autres appareils. On confirme qu’un exposant peut utiliser son VPN ou son application métier, sans accéder au réseau de l’organisation. On contrôle que les postes d’accueil impriment, que les terminaux encaissent et que la régie maintient son flux lorsque le Wi-Fi public est sollicité.
Il faut aussi tester les règles négatives : un poste visiteurs ne doit pas joindre l’administration, un terminal de paiement ne doit pas dialoguer avec le VLAN exposants, et un équipement inconnu ne doit pas se connecter au réseau staff. Cette étape révèle souvent les erreurs de routage, de pare-feu ou d’attribution Wi-Fi avant qu’elles ne deviennent visibles par le public.
Enfin, on documente les VLAN, plages IP, SSID, ports de switch, règles exceptionnelles et contacts d’astreinte. Cette documentation réduit fortement le temps de résolution si un équipement doit être remplacé pendant le salon.
Questions fréquentes sur les VLAN en salon professionnel
Faut-il créer un VLAN différent pour chaque exposant ?
Non, pas dans la plupart des cas. Un VLAN exposants commun, correctement isolé du réseau de l’organisation et du Wi-Fi visiteurs, suffit souvent. Un VLAN dédié se justifie lorsqu’un exposant possède des besoins spécifiques, comme une adresse IP fixe, une démonstration critique, un VPN sensible ou un besoin de confidentialité renforcé.
Deux noms de Wi-Fi différents suffisent-ils à séparer les réseaux ?
Non. Deux SSID différents peuvent rester reliés au même réseau interne si aucune séparation VLAN, règle de pare-feu et politique d’accès ne sont configurées. Le nom du Wi-Fi améliore l’orientation des utilisateurs, mais la sécurité dépend de l’architecture réseau située derrière.
Les terminaux de paiement peuvent-ils utiliser le Wi-Fi visiteurs ?
Il vaut mieux éviter cette configuration. Les terminaux de paiement doivent utiliser un réseau dédié ou un accès mobile fourni et validé selon les prérequis du prestataire de paiement. Cela réduit les risques de saturation, facilite le support et limite l’exposition aux autres appareils connectés sur le site.
Comment éviter que les VLAN compliquent l’exploitation du salon ?
On limite le nombre de VLAN aux usages réellement distincts, on utilise des noms explicites et on prépare une documentation courte pour les équipes. Une segmentation simple avec visiteurs, exposants, organisation, métier et administration est souvent plus facile à exploiter qu’un réseau unique rempli d’exceptions non documentées.
Créer des VLAN séparés pour un salon professionnel permet de protéger les flux essentiels sans transformer le réseau en usine à gaz. La bonne méthode consiste à distinguer les usages, bloquer les échanges inutiles, prévoir les exceptions avant le montage et tester les parcours métier avant l’ouverture.
Pour concevoir une architecture adaptée à votre site, à vos exposants et à vos contraintes de continuité, on peut vous accompagner avec Datanaute sur la connectivité temporaire, le Wi-Fi sécurisé et l’infrastructure réseau événementielle.